Domain autobedarf24.de kaufen?
Wir ziehen mit dem Projekt
autobedarf24.de um.
Sind Sie am Kauf der Domain
autobedarf24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain autobedarf24.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:




-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Darf Öl beim Auspuff herauskommen?
Es ist normal, dass geringe Mengen an Öl aus dem Auspuff austreten, insbesondere bei älteren Fahrzeugen. Dies kann auf eine übermäßige Ölverbrennung oder eine undichte Dichtung im Motor hinweisen. Wenn jedoch größere Mengen an Öl aus dem Auspuff austreten oder der Ausstoß von blauem Rauch begleitet wird, sollte dies von einem Fachmann überprüft werden, da dies auf ernsthafte Probleme im Motor hinweisen kann. **
-
Kommt Öl aus meinem Auspuff?
Nein, Öl kommt normalerweise nicht aus dem Auspuff. Der Auspuff ist dafür da, um Abgase aus dem Motor abzuleiten. Wenn Öl aus dem Auspuff austritt, kann dies auf ein Problem mit den Dichtungen oder Kolbenringen im Motor hinweisen, was eine Überprüfung und möglicherweise Reparatur erfordert. Es ist ratsam, einen Fachmann zu konsultieren, um die genaue Ursache festzustellen. **

Warum verliert der neue Auspuff von Malaguti Öl?
Es gibt mehrere mögliche Gründe, warum ein neuer Auspuff von Malaguti Öl verliert. Es könnte sein, dass der Auspuff nicht richtig montiert wurde und es zu Undichtigkeiten kommt. Eine andere Möglichkeit ist, dass es ein Problem mit den Dichtungen oder Dichtungsringen gibt, die das Öl im Inneren des Auspuffs halten sollen. Es könnte auch sein, dass der Auspuff beschädigt ist und Risse oder Löcher aufweist, durch die das Öl entweichen kann. Es ist ratsam, den Auspuff von einem Fachmann überprüfen zu lassen, um die genaue Ursache des Problems zu ermitteln und es zu beheben. **
Wie viel kostet Öl und Filter Wechsel?
Wie viel kostet Öl und Filter Wechsel? Die Kosten für einen Öl- und Filterwechsel können je nach Fahrzeugmarke, Modell und Motor variieren. In der Regel liegen die Kosten für das Material (Öl und Filter) zwischen 30 und 100 Euro. Wenn man die Arbeit von einer Werkstatt durchführen lässt, können zusätzliche Arbeitskosten anfallen, die je nach Werkstatt unterschiedlich sind. Es ist ratsam, vorab Angebote von verschiedenen Werkstätten einzuholen, um den besten Preis zu finden. Man kann auch Geld sparen, indem man den Öl- und Filterwechsel selbst durchführt, sofern man über das nötige Know-how und die richtigen Werkzeuge verfügt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kühler, Michael: SaarlandSaarland , Eine Grenzregion ist das heutige Bundesland Saarland, einst das jüngste der "alten" und heute das kleinste, schon seit langer Zeit. "Hiwwe und dribbe", hüben und drüben, sind die Saarländer gewöhnt, schließlich gehörten viele Ortschaften manchmal zu Frankreich, teils zu Bayern oder zu dem noch weiter entfernten Preußen. Die Nähe zu den Franzosen führte zu Einflüssen im Dialekt ebenso wie in der Küche: Hier gibt es, gemessen an der Einwohnerzahl, die meisten sternebekrönten Restaurants Deutschlands. Denn: "Hauptsach gut gess." Dazu braucht es noch den passenden Tropfen. Merzig ist für den Viez, einen Apfelwein, bekannt und eine seltene Spezialität stellt "Hundsärsch" dar, ein Mispel-Brand. Auch ein hervorragender Wein wächst im Saarland - allerdings an der Mosel und nicht an der Saar; denn Saarwein gedeiht im benachbarten rheinland-pfälzischen Saarburg ... Reich zeigt sich die Geschichte des Saarlands. Von mehrere Jahrtausende alten Menhiren über den im Volksmund sogenannten "Hunnenring" und mannigfaltige römische Ausgrabungen spannt sich der Bogen bis hin zum heiteren Barock: Friedrich Joachim Stengel oder Christian Kretzschmar haben Großes geschaffen, in der Landeshauptstadt Saarbrücken ebenso wie bei der Abtei Mettlach, dem nahen Merzig, der zauberhaften Residenz Blieskastel oder dem Schloss Münchweiler bei Wadern. Industriedenkmäler erinnern an die jüngste Vergangenheit und beherbergen heute viel Kunst und Kultur. Landschaftlichen Höhepunkten wie der Saarschleife bei Mettlach oder dem Bostalsee kommt man auf zahlreichen Wanderwegen nahe. HORIZONT... ist eine Reise-Bildband-Reihe mit über 80 Titeln, professionell fotografiert von renommierten Reisefotografen - - - Bis zu 350 Bilder auf 160 großformatigen Seiten - - - Alle wichtigen Sehenswürdigkeiten - - - Kultur und Traditionen - - - Kenntnis- und umfangreiche Texte - - - Ausführliche Bildunterschriften - - - Farbige Übersichtskarte - - - Detailliertes Register. , Einspritzdüsen > Einspritzanlagen & Teile , Auflage: 1. Auflage, Erscheinungsjahr: 201312, Produktform: Leinen, Titel der Reihe: Horizont##, Autoren: Kühler, Michael, Fotograph: Merz, Brigitte, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 160, Abbildungen: ca. 240 farbige Fotos, 1 Kte., Fachschema: Saarland / Bildband, Region: Saarland, Warengruppe: HC/Bildbände/Deutschland, Fachkategorie: Orte und Menschen: Sachbuch, Bildbände, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Stürtz Verlag, Verlag: Stürtz Verlag, Verlag: Strtz Verlag, Länge: 305, Breite: 248, Höhe: 18, Gewicht: 1158, Produktform: Gebunden, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
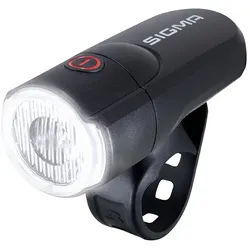
SIGMA SPORT LED Batterie Scheinwerfer Aura 30 | StVZOSIGMA SPORT LED Batterie Scheinwerfer Aura 30 | StVZO Mit 30 Lux und einer Reichweite von 40 Metern ist die AURA 30 das perfekte Fahrradlicht für den täglichen Gebrauch im Stadtverkehr. Sie verfügt über eine StVZO Zulassung und zwei Leuchtmodi. Insbesondere Gelegenheitsradler und Schulkinder schätzen die einfache Handhabung und die lange Leuchtdauer sowie den einfachen Batteriewechsel. Das Fahrradlicht wird mit handelsüblichen 2 x AA Batterien betrieben, die im Lieferumfang enthalten sind. Die Batterien lassen sich auch unterwegs ganz leicht und werkzeugfrei austauschen. Die AURA 30 verfügt über einen Indikator, der Auskunft über die verbleibende Batteriekapazität gibt. Ab 10% Restkapazität beginnt der Schaltknopf rot zu leuchten. Werkzeugfreie Montage über Unifithalterung für Lenker von 22 - 32 mm. technische Daten: Material: Kunststoff Maße (LxBxH): 98 x 53 x 53 mm Leuchtmittel: 1x LED Leuchtkraft: bis zu 30 Lux Leuchtweite: bis 40 m Leuchtdauer Powermodus: 5h Leuchtdauer Energiesparmodus: 15h Schutzklasse: IPX4 (Spritzwassergeschützt) Akku/Batterie: 2x AA Alkaline Batterien Zulassung StVZO: K-Kennzeichen Halterung: Unifithalterung für Lenker von 22 - 32 mm Farbe: schwarz Gewicht laut Hersteller: 68g (ohne Batterien) Gewicht selbst gewogen: Lieferumfang: 1x SIGMA SPORT LED Batterie Scheinwerfer Aura 30 | StVZO, inkl. Halterung 2x AA Alkaline Batterien11,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Darf Öl beim Auspuff herauskommen?
Es ist normal, dass geringe Mengen an Öl aus dem Auspuff austreten, insbesondere bei älteren Fahrzeugen. Dies kann auf eine übermäßige Ölverbrennung oder eine undichte Dichtung im Motor hinweisen. Wenn jedoch größere Mengen an Öl aus dem Auspuff austreten oder der Ausstoß von blauem Rauch begleitet wird, sollte dies von einem Fachmann überprüft werden, da dies auf ernsthafte Probleme im Motor hinweisen kann. **
-
Kommt Öl aus meinem Auspuff?
Nein, Öl kommt normalerweise nicht aus dem Auspuff. Der Auspuff ist dafür da, um Abgase aus dem Motor abzuleiten. Wenn Öl aus dem Auspuff austritt, kann dies auf ein Problem mit den Dichtungen oder Kolbenringen im Motor hinweisen, was eine Überprüfung und möglicherweise Reparatur erfordert. Es ist ratsam, einen Fachmann zu konsultieren, um die genaue Ursache festzustellen. **
-
Warum verliert der neue Auspuff von Malaguti Öl?
Es gibt mehrere mögliche Gründe, warum ein neuer Auspuff von Malaguti Öl verliert. Es könnte sein, dass der Auspuff nicht richtig montiert wurde und es zu Undichtigkeiten kommt. Eine andere Möglichkeit ist, dass es ein Problem mit den Dichtungen oder Dichtungsringen gibt, die das Öl im Inneren des Auspuffs halten sollen. Es könnte auch sein, dass der Auspuff beschädigt ist und Risse oder Löcher aufweist, durch die das Öl entweichen kann. Es ist ratsam, den Auspuff von einem Fachmann überprüfen zu lassen, um die genaue Ursache des Problems zu ermitteln und es zu beheben. **
-
Wie viel kostet Öl und Filter Wechsel?
Wie viel kostet Öl und Filter Wechsel? Die Kosten für einen Öl- und Filterwechsel können je nach Fahrzeugmarke, Modell und Motor variieren. In der Regel liegen die Kosten für das Material (Öl und Filter) zwischen 30 und 100 Euro. Wenn man die Arbeit von einer Werkstatt durchführen lässt, können zusätzliche Arbeitskosten anfallen, die je nach Werkstatt unterschiedlich sind. Es ist ratsam, vorab Angebote von verschiedenen Werkstätten einzuholen, um den besten Preis zu finden. Man kann auch Geld sparen, indem man den Öl- und Filterwechsel selbst durchführt, sofern man über das nötige Know-how und die richtigen Werkzeuge verfügt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.